

Conferința ACTIT 2026, desfășurată la 21 octombrie, la Palatul Cercului Militar Național din București, a readus în prim-plan o întrebare fundamentală pentru securitatea contemporană: cum putem avea încredere în informația pe baza căreia sunt luate deciziile? Reuniunea a pus față în față experiența militară, cercetarea și expertiza industriei și a conectat teme precum apărarea cibernetică, comunicațiile, inteligența artificială și noile tehnologii de protecție a datelor. Discuțiile au evidențiat faptul că viteza de circulație a informației nu garantează nici autenticitatea, nici utilitatea sa. Într-un mediu strategic marcat de incertitudine, tehnologia contează nu doar prin performanță, ci mai ales prin capacitatea de a susține hotărâri corecte, verificabile și asumate.
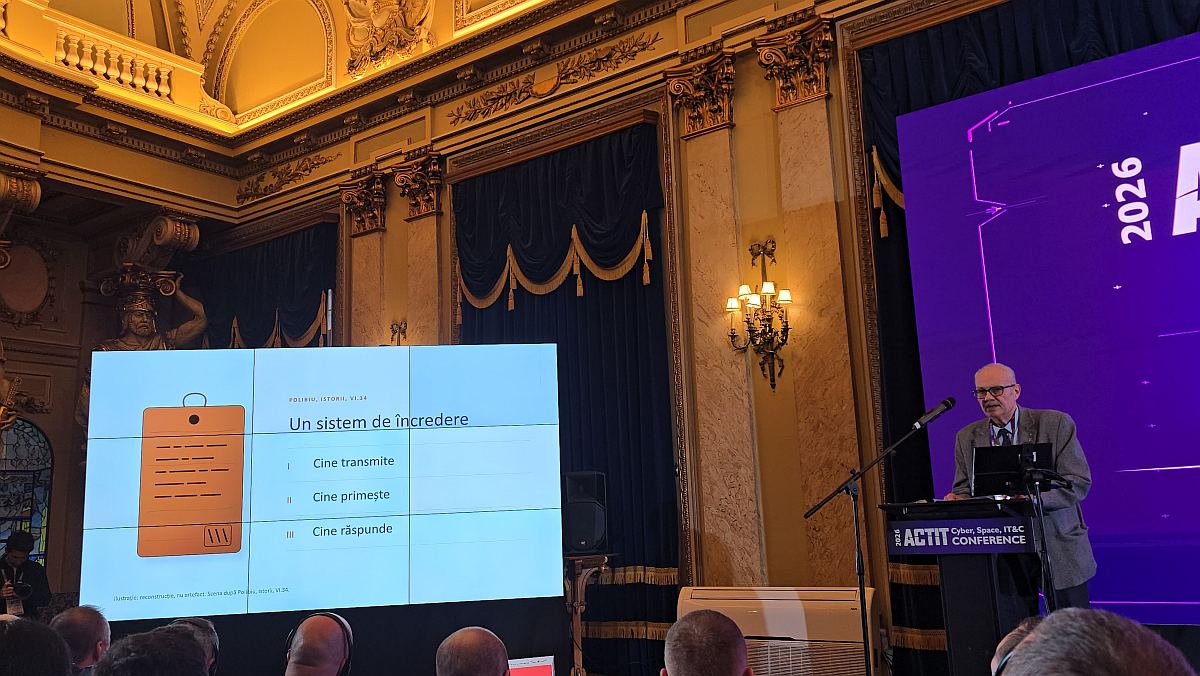
Între intervențiile care au marcat reuniunea s-a distins cea a domnului profesor doctor Tiberiu Tănase, specialist în analiza informațiilor strategice, care a propus o înțelegere a provocărilor actuale prin prisma experienței istorice. Expunerea a stabilit o legătură între practicile de comunicare ale armatei romane și transformările anunțate de criptografia postcuantică. Dincolo de diferențele tehnologice, au revenit aceleași întrebări esențiale: cine transmite un mesaj, cui îi este adresat, dacă a fost modificat și cui îi revine responsabilitatea folosirii sale. Istoria a devenit astfel nu doar o sursă de exemple, ci și un instrument de înțelegere a prezentului. În centrul argumentației s-a aflat ideea că încrederea informațională depinde de reguli, proceduri și responsabilitate, valori pe care niciun progres tehnologic nu le poate substitui.
Pentru a ilustra această continuitate, domnul profesor a evocat mecanismele prin care armata romană a transmis parole și mesaje folosind tăblițe cunoscute sub numele de tesserae. A explicat că circulația lor a fost organizată astfel încât lipsa unei confirmări să poată fi observată, iar unitatea responsabilă să fie identificată. Exemplul a dobândit o semnificație aparte în raport cu comunicațiile moderne. Securitatea unui mesaj nu înseamnă doar păstrarea secretului, ci și verificarea originii, a destinatarului, a integrității și a traseului informației. Tăblița de lemn și semnătura digitală aparțin unor lumi tehnice diferite, dar răspund aceleiași nevoi instituționale. Un mesaj trebuie să poată fi recunoscut drept autentic, iar transmiterea lui trebuie să fie însoțită de o responsabilitate clară.
Această paralelă istorică a pus în lumină vulnerabilitățile pe care modernizarea tehnologică nu le-a eliminat. Instituțiile au dobândit rețele mai rapide, aplicații performante și acces la volume tot mai mari de date, dar au devenit și mai dependente de încrederea acordată identităților digitale și fluxurilor automate. Un ordin falsificat, un document modificat sau o actualizare software provenită dintr-o sursă compromisă pot avea consecințe grave tocmai pentru că păstrează aparența unor operațiuni obișnuite. În mediul militar, unde timpul disponibil pentru verificări poate fi redus, o breșă de autentificare riscă să se transforme într-o eroare de comandă. De aici a rezultat una dintre ideile importante ale expunerii: transmiterea rapidă a informației nu este suficientă, dacă instituția nu dispune de mijloace credibile pentru a-i verifica autenticitatea.
Un al doilea reper istoric l-a constituit Al Doilea Război Mondial. Domnul Tănase a reamintit rolul criptografiei și al criptanalizei în obținerea avantajului informațional, evocând sistemul german Enigma și codurile utilizate de Japonia. Aceste exemple au arătat că protejarea comunicațiilor și descifrarea mesajelor adversarului au influențat operații de importanță strategică. Distincțiile istorice sunt însă necesare: PURPLE a fost asociat comunicațiilor diplomatice japoneze, în timp ce exploatarea sistemului naval JN-25 a contribuit la pregătirea americană pentru bătălia de la Midway. Dincolo de tehnica descifrării, lecția a rămas aceeași. Informația obținută prin mijloace extraordinare nu produce singură un rezultat militar; valoarea ei depinde de interpretare, de verificare și de hotărârile luate pe baza acesteia.
Această perspectivă istorică a oferit un cadru util și pentru înțelegerea amenințărilor informaționale actuale. În cadrul conferinței, discuțiile au arătat că adversarul nu urmărește întotdeauna să ascundă datele; uneori încearcă să introducă în circuit informații false, suficient de credibile pentru a influența evaluarea unei situații. Au fost aduse în atenție riscurile dezinformării, ale identităților digitale falsificate și ale conținutului produs automat. În asemenea împrejurări, infrastructura poate continua să funcționeze, în timp ce imaginea asupra realității devine eronată. Pentru comunitatea de intelligence, verificarea încrucișată a surselor și evaluarea provenienței informației rămân esențiale. Inteligența artificială accelerează analiza și identifică relații greu de observat, însă judecata umană și răspunderea pentru decizie nu pot fi eliminate.
Reuniunea a pus în discuție și rolul tot mai pronunțat al agenților de inteligență artificială în operațiile cibernetice. Au fost evidențiate avantajele utilizării lor pentru sarcini repetitive, testări și reacții rapide, dar și riscurile generate de comportamente imprevizibile sau de instrucțiuni manipulate. Atacurile de tip prompt injection au ilustrat faptul că introducerea automatizării nu închide cercul vulnerabilităților, ci poate deschide alte puncte de intrare pentru adversar. Din dezbatere s-a desprins nevoia unor limite operaționale clare: ce activități pot fi delegate unui sistem, cum sunt verificate rezultatele și în ce moment intervine operatorul. Tema a reluat, într-un limbaj tehnologic nou, întrebarea formulată prin exemplul roman: cine transmite informația, cine îi verifică autenticitatea și cine răspunde pentru efectele ei?
Dimensiunea prospectivă a expunerii a adus în prim-plan calculul cuantic și consecințele sale asupra protecției comunicațiilor. A fost evidențiat riscul ca, odată cu dezvoltarea unor calculatoare cuantice suficient de performante, anumite mecanisme criptografice cu chei publice utilizate în prezent să devină vulnerabile. Aceasta nu înseamnă că toate comunicațiile au devenit deja nesigure sau că întreaga criptografie actuală trebuie abandonată. Înseamnă, însă, că tranziția trebuie pregătită din timp. Publicarea, în 2024, a primelor standarde NIST de criptografie postcuantică a oferit instituțiilor un reper concret pentru protejarea schimbului de chei și a semnăturilor digitale. Amenințarea privește capacități tehnologice aflate încă în dezvoltare, dar deciziile privind sistemele care trebuie protejate nu mai pot fi amânate.
În acest context, întrebarea formulată de domnul profesor — unde folosim criptografia, ce protejăm și pentru cât timp? — a mutat accentul de la fascinația pentru algoritmi noi către responsabilitatea administrării sistemelor existente. O organizație trebuie să-și cunoască echipamentele, certificatele digitale, protocoalele, arhivele, furnizorii și dependențele tehnologice. Unele informații își pierd repede caracterul sensibil, în vreme ce altele trebuie păstrate în siguranță ani sau decenii. În asemenea situații, datele interceptate astăzi ar putea fi decriptate în viitor. Răspunsul instituțional presupune o succesiune coerentă de măsuri: inventariere, stabilirea priorităților, planificare, testare și validare în condiții operaționale. Migrarea către soluții postcuantice nu se reduce, așadar, la instalarea unui nou program informatic.
În ceea ce privește cooperarea militară, secretarul Diviziei de Istoria Științei din cadrul Academiei Române a acordat o atenție specială interoperabilității și verificărilor comune. A subliniat că sistemele utilizate de aliați nu au fost dezvoltate simultan și nu au parcurs aceleași cicluri de modernizare. Prin urmare, introducerea unei soluții criptografice avansate într-o singură organizație nu este suficientă dacă aceasta îngreunează schimbul de date cu partenerii. Interoperabilitatea a fost astfel prezentată nu ca o cerință strict tehnică, ci ca o condiție a încrederii operaționale. O alianță are nevoie de standarde compatibile, proceduri exersate și rezultate verificate împreună. A fost evidențiată și necesitatea colaborării dintre mediul militar, sectorul civil și cercetare, întrucât progresul tehnologic a devenit mai rapid decât multe dintre ciclurile tradiționale de achiziție și implementare.
O contribuție distinctă a reprezentat-o propunerea de analizare a riscurilor pe cinci axe: geopolitică, economică, socială, ecologică și tehnologică. Această grilă a oferit o perspectivă asupra caracterului interdependent al crizelor contemporane. O furtună poate afecta infrastructurile de comunicații, un atac cibernetic poate exploata întreruperile, iar o campanie de dezinformare poate agrava incertitudinea. Evenimentele nu trebuie să aibă neapărat aceeași origine pentru ca efectele lor să se amplifice reciproc. Abordarea integrată a arătat de ce protejarea rețelelor, continuitatea activităților instituționale și calitatea informării publice nu mai pot fi tratate separat. În fața amenințărilor multidimensionale, reacția eficientă presupune legături funcționale între instituții, proceduri și domenii de expertiză.
Dezbaterile dedicate rezilienței au întărit această concluzie prin exemple operaționale. Participanții au insistat asupra pregătirii dinaintea incidentului, asupra verificării informațiilor prin canale diferite și asupra păstrării unor modalități alternative de comunicare. A fost subliniat faptul că, atunci când rețelele digitale sunt degradate, mijloacele analogice pot asigura o redundanță indispensabilă. Continuitatea misiunii nu rezultă din presupunerea că sistemele sunt invulnerabile, ci din capacitatea organizațiilor de a lucra coerent și în condiții de perturbare. În această lumină, perspectiva istorică și strategică propusă în cadrul expunerii a dobândit o relevanță imediată: autentificarea, disciplina procedurilor și responsabilitatea umană sunt componente ale rezilienței, nu simple accesorii ale tehnologiei. Pregătirea personalului rămâne la fel de importantă ca modernizarea echipamentelor.
Desfășurarea conferinței la Palatul Cercului Militar Național a adăugat dezbaterii și o dimensiune simbolică. Într-un spațiu asociat tradiției profesionale a armatei române, participanții au discutat despre tehnologii de ultimă generație, dar au readus în prim-plan valori instituționale cu o istorie îndelungată: disciplina, responsabilitatea, cooperarea și pregătirea pentru situații neprevăzute. Evenimentul a pus astfel în dialog memoria profesională și schimbarea tehnologică. Pentru România, aflată în proximitatea războiului din Ucraina și integrată în structurile euroatlantice, aceste teme au depășit cadrul unei reflecții teoretice. Competiția pentru controlul informației este deja o realitate, iar transformarea mijloacelor de comunicare influențează deopotrivă apărarea, decizia strategică și relația dintre instituții și societate.
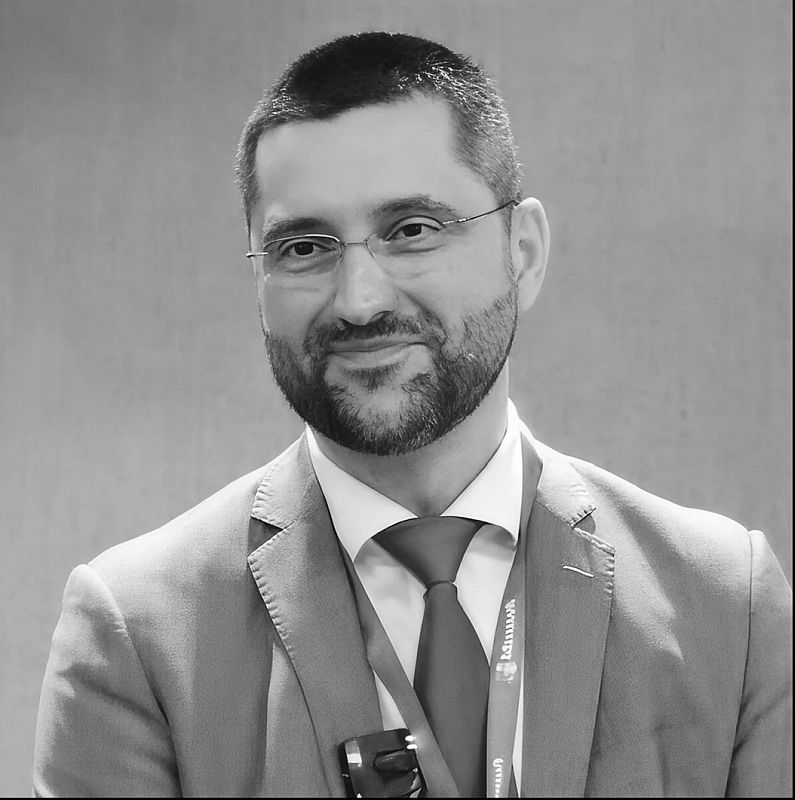
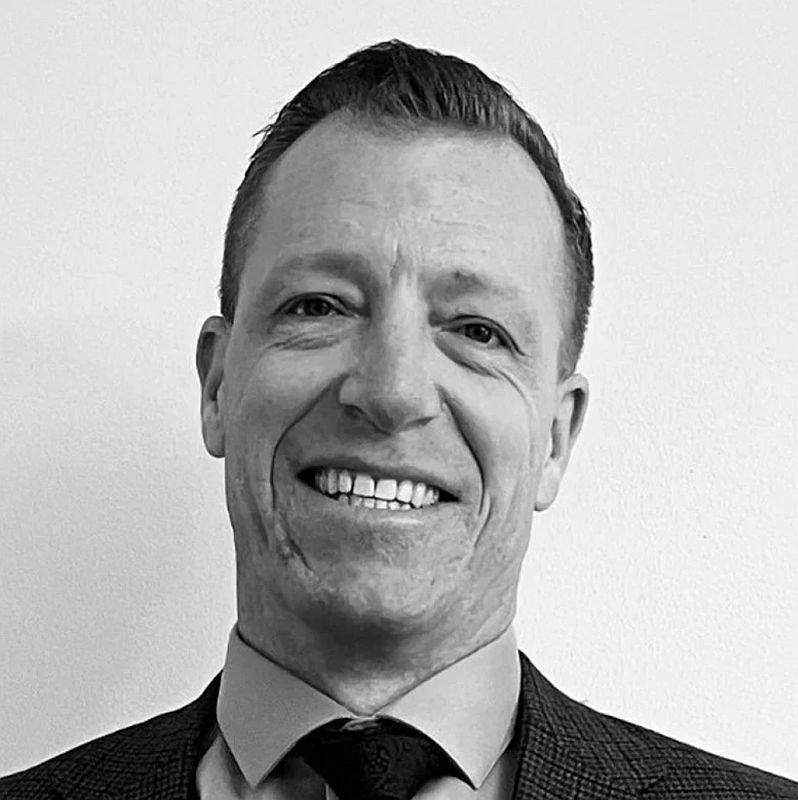 O dimensiune internațională a reuniunii a fost dată de dialogul româno-american, ilustrat și prin prezența domnilor Ovidiu Bernaschi și Dave Price. Participarea reputaților specialiști a adus în atenție experiențe profesionale complementare în domeniul protecției comunicațiilor și al securității informaționale. Domnul Ovidiu Bernaschi, Country Manager în cadrul Secured Quantum Service, a fost asociat unor proiecte internaționale și preocupărilor pentru utilizarea sistemelor inteligente în analiza riscurilor. Dave Price, Head of Special Projects în aceeași organizație, a adus perspectiva unui parcurs profesional în mediul militar american și în zona criptografiei cuantice. Prin alăturarea acestor experiențe, evenimentul a evidențiat utilitatea dialogului dintre specialiștii români și americani, dintre cercetare, practică operațională și industria soluțiilor de securitate.
Această prezență a conferit cooperării româno-americane o semnificație care a depășit simpla prezentare a unor produse. A pus în lumină importanța unor cerințe tehnice comune, a evaluării independente a soluțiilor și a pregătirii specialiștilor pentru scenarii reale de criză. Experiența americană în protejarea comunicațiilor poate completa eforturile românești de modernizare, în condițiile în care interoperabilitatea euroatlantică rămâne o prioritate. În același timp, colaborarea eficientă presupune dezvoltarea competențelor locale și capacitatea instituțiilor de a verifica tehnologiile pe care le folosesc. Dincolo de achiziții și transfer de expertiză, parteneriatul are valoare atunci când produce proceduri compatibile, exerciții comune și încredere reciprocă.
Privită în ansamblu, intervenția domnului profesor doctor Tiberiu Tănase a oferit conferinței o cheie de interpretare care a legat istoria, intelligence-ul și transformarea tehnologică. Demersul a arătat că securitatea informației nu se reduce la secretizare și nici la adoptarea celor mai noi instrumente. Au fost readuse în atenție autenticitatea, proveniența verificabilă, continuitatea comunicațiilor, interoperabilitatea și răspunderea umană. Din exemplul tăblițelor romane, din experiența criptanalizei și din provocările erei cuantice s-a conturat aceeași întrebare: în ce condiții poate o instituție să se bazeze pe informația care îi orientează acțiunea? Răspunsul nu ține exclusiv de performanța tehnică, ci depinde de modul în care tehnologiile sunt integrate într-o cultură profesională a verificării și a responsabilității.
ACTIT 2026 a demonstrat că viitorul securității informaționale a devenit un subiect comun pentru militari, cercetători și industrie. Prin raportarea la experiența istorică, domnul profesor a reamintit că transformările tehnologice nu au înlăturat nevoia de reguli, discernământ și asumare. Cooperarea internațională și pregătirea pentru criptografia postcuantică au completat tabloul unor schimbări care solicită decizii luate din timp. În prezent, avantajul strategic nu se sprijină doar pe accesul rapid la date, ci pe capacitatea de a le proteja, verifica și folosi responsabil. Încrederea informațională rămâne astfel legătura esențială dintre experiența acumulată de instituțiile militare și provocările tehnologiilor emergente.



Lasă un răspuns