

Bucharest Cybersecurity Conference 2026 a readus în atenție o realitate deja integrată în preocupările instituțiilor de securitate: mediul digital nu mai reprezintă doar o infrastructură tehnologică, ci una dintre componentele directe ale securității naționale. În alocuțiunea de deschidere, Excelența Sa, domnul Nicușor Dan, Președintele României, a sintetizat această schimbare de paradigmă și a evidențiat faptul că atacurile îndreptate împotriva infrastructurilor critice pot produce consecințe care depășesc indisponibilitatea temporară a unor sisteme. Efectele pot ajunge la diminuarea încrederii publice în instituții și la afectarea capacității statului de a funcționa credibil într-un mediu caracterizat de presiune continuă.
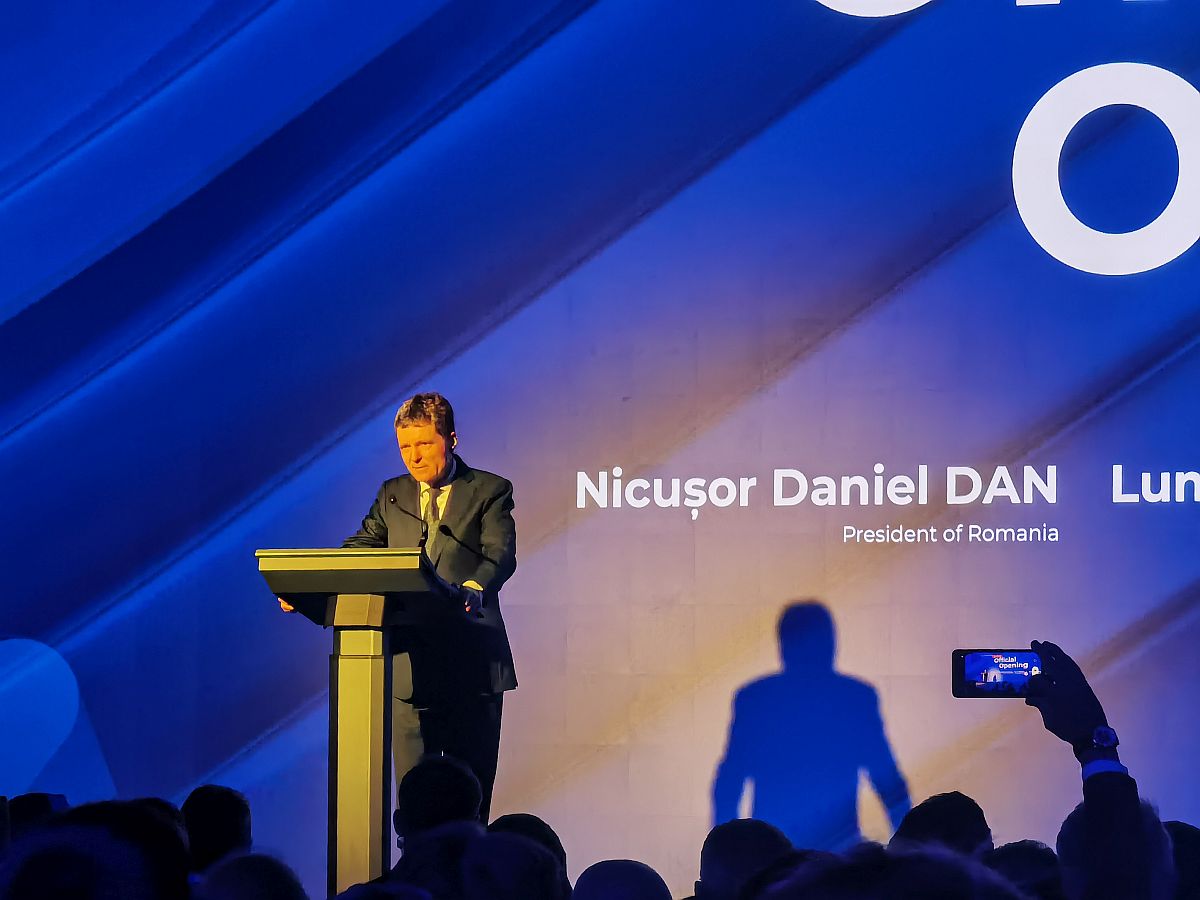
Din perspectiva comunității de intelligence, o asemenea observație are o relevanță specială. Un incident informatic nu poate fi interpretat numai prin prisma vulnerabilității exploatate, a numărului de echipamente afectate sau a duratei întreruperii unui serviciu. Analiza trebuie să includă intenția, actorul implicat, momentul ales, informația vizată și efectul strategic urmărit. În condițiile în care operațiunile informatice, spionajul, influența și presiunea exercitată asupra infrastructurilor se pot completa reciproc, indicatorul tehnic constituie doar punctul de plecare. Esențială rămâne înțelegerea contextului și a obiectivului adversarului.
Alocuțiunea Președintelui României nu s-a limitat însă la inventarierea vulnerabilităților. Excelența Sa a evidențiat avantajul creat de tradiția tehnică românească, precum și existența unor companii și specialiști capabili să concureze în domeniul securității cibernetice, ridicând totodată problema colaborării dintre instituțiile statului și mediul privat. O parte considerabilă a infrastructurii digitale de care depind economia, comunicațiile, energia, transporturile și serviciile esențiale este construită, operată sau susținută de actori comerciali. Statul păstrează responsabilitatea pentru securitatea națională, dar protejarea unui asemenea ecosistem nu poate fi realizată exclusiv prin resurse publice.
Cooperarea necesară nu se limitează la cadrul național. Amenințările, standardele și lanțurile tehnologice circulă dincolo de frontiere, iar viteza de propagare a riscurilor depășește adesea ritmul mecanismelor administrative. Participarea reprezentanților instituțiilor Uniunii Europene la deschiderea BCC2026 a confirmat caracterul comun al acestor preocupări. În același timp, conferința a oferit și o ilustrare concretă a colaborării transatlantice, prin schimbul de expertiză referitor la protecția comunicațiilor în perspectiva dezvoltării tehnologiilor cuantice.
În jurul acestei teme s-au articulat cele două interviuri acordate în exclusivitate revistei Intelligence Info de domnul Ovidiu Bernaschi și domnul Dave Price. Primul a analizat subiectul din perspectiva implementării cerințelor de securitate în mediul românesc și european, în timp ce cel de-al doilea a adus în discuție experiența unui profesionist implicat în proiecte speciale și în securitatea comunicațiilor. Cele două abordări au convergent asupra aceleiași idei: protejarea informației nu poate fi proiectată numai pentru amenințările prezente, ci trebuie să țină cont și de capabilitățile pe care adversarii le-ar putea dobândi în viitor.
Domnul Ovidiu Bernaschi a prezentat BCC2026 drept un cadru favorabil schimbului reciproc de cunoaștere. În dialogul acordat revistei, acesta a arătat că specialiștii, operatorii unor infrastructuri importante și reprezentanții mediului privat au nevoie de spații în care reglementarea, evaluarea riscului și tehnologia să fie analizate împreună. Echipa sa sprijină entitățile vizate de Directiva NIS2 în procesul de implementare a măsurilor de securitate, obiectivul fiind transformarea obligațiilor formale în mecanisme reale de protecție. În formularea interlocutorului, organizațiile trebuie ajutate „să își securizeze infrastructura proprie”, în condițiile în care infrastructurile digitale și critice sunt constant expuse tentativelor de atac.
Dimensiunea cooperării cu partenerii americani a apărut explicit în discuție. Întrebat despre aportul expertizei de peste Atlantic, domnul Bernaschi a răspuns categoric: „Absolut”. El a descris prezența la București a unor parteneri americani implicați în schimbul de cunoștințe și în susținerea implementării comunicațiilor de generație următoare, cu accent pe criptografia post-cuantică. În acest context au fost invocate standardele FIPS 203, 204 și 205, elaborate de National Institute of Standards and Technology, ca repere care pot fi integrate în programele de migrare și protecție ale organizațiilor ce gestionează informații sensibile.
Domnul Bernaschi a insistat și asupra distanței dintre teorie și aplicare. Instituțiile au nevoie să înțeleagă atât avantajele adoptării unor mecanisme rezistente la viitoare atacuri cuantice, cât și costurile generate de amânarea deciziei. În această logică, consultantul și partenerul tehnologic nu înlocuiesc decizia guvernamentală, ci furnizează informația, expertiza și cadrul necesar pentru ca aceasta să fie adoptată înainte ca riscul să capete caracter urgent.
Unul dintre conceptele cu cea mai mare relevanță pentru domeniul intelligence, prezentat în interviu, a fost „harvest now, decrypt later” – colectează acum, decriptează mai târziu. Mecanismul este simplu, dar implicațiile sunt semnificative: un adversar poate intercepta în prezent comunicații criptate pe care nu le poate interpreta, le poate arhiva și poate aștepta apariția unei capabilități tehnice care să permită decriptarea ulterioară. Pentru informații cu valoare redusă în timp, impactul poate fi limitat. Pentru date din apărare, intelligence, infrastructuri critice, cercetare strategică sau diplomație, relevanța poate fi păstrată ani sau chiar decenii.
Într-un asemenea scenariu, timpul devine el însuși o componentă a vulnerabilității. Întrebarea nu privește doar siguranța mesajului în momentul transmiterii, ci și perioada în care acesta trebuie să rămână inaccesibil. Domnul Bernaschi a apelat la exemplul Enigma pentru a avertiza asupra încrederii excesive într-un sistem perceput de utilizatorii săi drept sigur. Lecția evidențiată nu constă în reproducerea mecanică a unui precedent istoric, ci în înțelegerea asimetriei informaționale: lipsa cunoașterii unei capabilități adverse nu demonstrează inexistența ei. Din această perspectivă, trecerea către mecanisme criptografice adecvate noilor amenințări trebuie pregătită înainte ca vulnerabilitatea să se transforme în criză.
|
INTERVIU EXCLUSIV INTELLIGENCE INFO
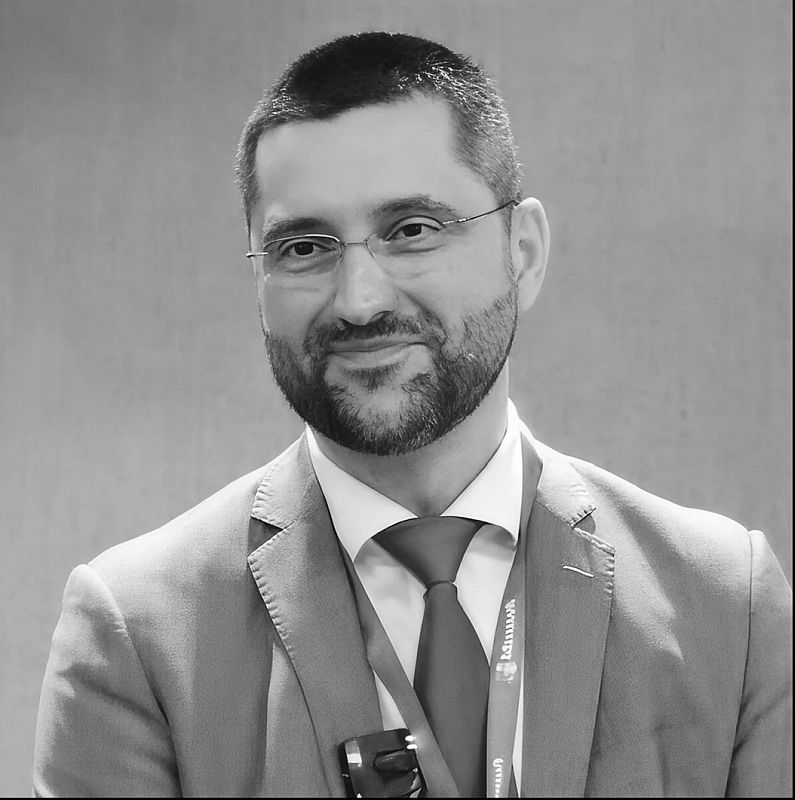
Domnul Ovidiu Bernaschi Specialist în cybersecurity, implementare NIS2 și tehnologii post-cuantice Pentru domnul Bernaschi, relevanța BCC2026 a rezultat din transferul de cunoaștere dintre specialiști, instituții și operatorii infrastructurilor critice. Acesta a subliniat necesitatea transformării cerințelor NIS2 în măsuri aplicabile și pregătirea din timp a protecției comunicațiilor cu durată mare de sensibilitate. „Teoria ca teoria, dar cu practica e un pic mai greu”, a remarcat interlocutorul, referindu-se la rolul partenerilor americani în schimbul de experiență privind criptografia post-cuantică și standardele FIPS 203, 204 și 205. În analiza sa, riscul „harvest now, decrypt later” obligă instituțiile să evalueze nu numai dacă datele sunt protejate astăzi, ci și perioada în care acestea trebuie să rămână confidențiale. Pregătirea migrării trebuie să înceapă înainte ca o nouă capabilitate tehnologică să transforme o vulnerabilitate potențială într-un risc operațional. Profil: Country Manager, Secured Quantum Services; peste 20 de ani de experiență internațională; lector universitar asociat la ULB Sibiu, în cadrul masterului de Cybersecurity, unde predă „Intelligent Systems in Risk Analysis”. |
Interviul cu domnul Dave Price a continuat analiza dintr-o perspectivă orientată spre aplicabilitate. Acesta a explicat diferența dintre criptografia post-cuantică și comunicațiile cuantice propriu-zise, prezentând PQC drept o soluție disponibilă în prezent și, totodată, o etapă intermediară către tehnologii care vor utiliza direct proprietățile fizicii cuantice. Specialistul în comunicații securizate a discutat despre distribuția cuantică a cheilor – QKD – și despre comunicațiile bazate pe perechi cuantice corelate, arătând totodată că infrastructura necesară acestor metode rămâne costisitoare și dificil de extins la scară largă.
Din acest motiv, intervenția sa s-a concentrat asupra soluțiilor care pot fi aplicate în prezent. Liderul proiectelor speciale din cadrul SQS a prezentat o arhitectură de protecție alcătuită din mai multe straturi: algoritmi post-cuantici, un mecanism de tip streaming one-time pad și tehnici de „port obfuscation”. Raționamentul nu pornește de la ideea existenței unei tehnologii capabile să elimine orice atac, ci de la necesitatea obligării adversarului să depășească succesiv mai multe obstacole. Chiar și compromiterea unui element ar necesita efort suplimentar pentru reconstituirea fluxului de date într-o formă utilizabilă.
Una dintre ideile memorabile ale interviului a fost legată de experiența domnului Price în proiecte speciale și în domeniul protecției comunicațiilor. Lider al proiectelor speciale în cadrul SQS și veteran în rezervă al National Guard al SUA, acesta a sintetizat filosofia de securitate prin formula „Be a hard target” – fii o țintă dificilă. În termeni operaționali, principiul presupune creșterea costului unui atac. O organizație nu poate porni de la premisa că va elimina fiecare tentativă, însă poate construi un nivel de protecție care să oblige adversarul să aloce mai mult timp, resurse și capabilități, diminuând atractivitatea țintei și sporind posibilitatea detectării.
Această perspectivă este relevantă pentru instituțiile publice deoarece schimbă modul în care trebuie privită modernizarea. Securitatea nu mai poate fi redusă la achiziția punctuală a unor produse, ci trebuie concepută ca o arhitectură flexibilă și evolutivă. O infrastructură destinată protejării comunicațiilor guvernamentale trebuie să poată integra standarde noi, să limiteze dependența de un singur mecanism criptografic și să susțină trecerea graduală către tehnologii de generație următoare. În această logică, colaborarea dintre expertiza românească și cea americană înseamnă mai mult decât preluarea unei soluții: presupune transfer de experiență în integrare, testare și adaptare la cerințele misiunii.
Dialogul cu domnul Price a introdus și componenta competiției tehnologice globale. Întrebat despre evoluțiile din China, specialistul în securitatea comunicațiilor a remarcat caracterul concentrat și deliberat al investițiilor chineze în calcul cuantic, comunicații cuantice, sensing și timing. El a precizat însă că nivelul real al acestor capabilități nu poate fi evaluat direct în lipsa unui grad mai mare de transparență. Tocmai această incertitudine are valoare pentru analiza strategică: statele nu își pot construi apărarea exclusiv pe baza capabilităților pe care un potențial adversar alege să le facă publice.
|
INTERVIU EXCLUSIV INTELLIGENCE INFO
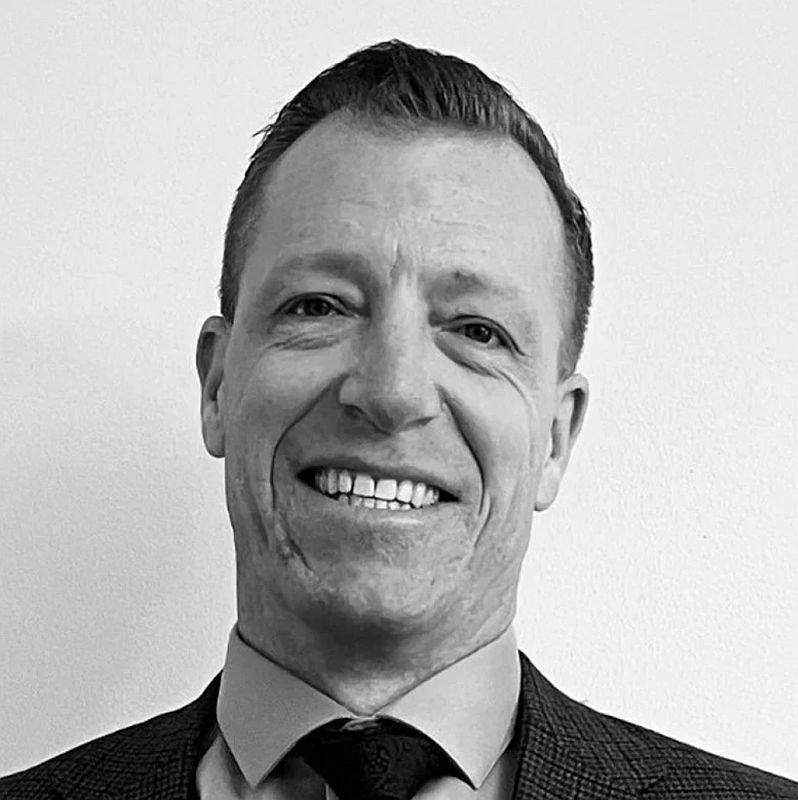
Domnul Dave Price Specialist în proiecte privind securitatea comunicațiilor Domnul Price a analizat problematica din perspectiva misiunii și a costului impus adversarului. În calitate de lider al proiectelor speciale din cadrul SQS, acesta este implicat în inițiative dedicate protecției comunicațiilor. Soluția descrisă în interviu reunește algoritmi PQC, un mecanism de tip streaming one-time pad și tehnici de port obfuscation, pentru a evita dependența de o singură linie de apărare. „Be a hard target” a fost formula prin care interlocutorul a sintetizat principiul urmărit: sistemele nu trebuie proiectate pe premisa eliminării complete a atacului, ci astfel încât compromiterea lor să presupună cost, timp și dificultate ridicate. În același timp, acesta a atras atenția asupra investițiilor consecvente ale Chinei în calcul și comunicații cuantice, precizând că nivelul real al capabilităților nu poate fi stabilit integral numai pe baza informațiilor publice. Profil: Head of Special Projects, Secured Quantum Services; veteran în rezervă al National Guard al SUA; specialist în proiecte dedicate securității comunicațiilor și protecției infrastructurilor informaționale. |
Alocuțiunea Președintelui României și cele două interviuri au condus spre o concluzie comună. Șeful statului a plasat spațiul digital în centrul preocupărilor de securitate națională și a subliniat necesitatea cooperării dintre sectorul public și cel privat. Domnul Bernaschi a ilustrat modul în care această colaborare poate fi completată prin standarde, consultanță și schimb de expertiză cu partenerii occidentali. Domnul Price a adăugat perspectiva aplicării practice și principiul potrivit căruia protecția trebuie consolidată înainte ca avantajul adversarului să devină vizibil.
Pentru România, oportunitatea se află în capacitatea de a conecta aceste niveluri. Competența tehnică internă, cadrul european de securitate și parteneriatele cu specialiști proveniți din ecosisteme avansate de protecție a comunicațiilor pot deveni o capabilitate reală numai dacă tranziția tehnologică este tratată drept proces strategic și nu ca reacție la un incident. Criptografia post-cuantică oferă un exemplu elocvent: standardele pot fi introduse înainte ca amenințarea să atingă un nivel critic, iar pregătirea făcută astăzi poate proteja informații care își vor păstra valoarea mult după încheierea ciclului de viață al sistemelor actuale.
Privite împreună, mesajele au indicat aceeași direcție: răspunsul la riscurile digitale trebuie să combine anticiparea, cooperarea și reziliența. Iar dacă principiul formulat de domnul Price este „fii o țintă dificilă”, obiectivul nu constă în promisiunea unei invulnerabilități imposibile, ci în construirea unei apărări suficient de solide, adaptabile și costisitoare pentru adversar.
 BCC2026 a evidențiat, prin urmare, o schimbare de perspectivă asupra cooperării internaționale în cybersecurity. Aceasta nu mai presupune doar schimbul de avertizări referitoare la amenințări deja manifestate, ci și dezvoltarea comună a unor modalități de protecție pentru riscuri aflate încă în proces de maturizare. Pentru comunitatea de intelligence, concluzia este esențială: avertizarea strategică își dovedește valoarea numai atunci când este urmată de acțiune înainte ca amenințarea anticipată să devină certitudine.
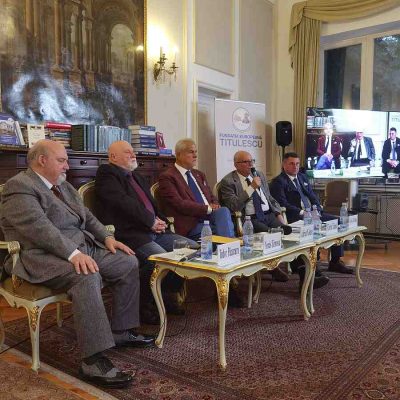
Divizia de Istoria Științei din cadrul Academiei Române a fost prezentă la conferință și s-a alăturat evenimentului prin intermediul domnului profesor dr. Tiberiu Tănase, alături de domnul Nicolae Sfetcu, cercetător, membru al CRIFST și manager al MultiMedia Publishing, precum și de domnul Alexandru Năstase, expert în comunicare și membru al Institutului pentru Studii de Intelligence și Analiză Strategică.
Domnul profesor doctor Tiberiu Tănase, reprezentând Academia Română (CRIFST / DIS), este secretar al Diviziei de Istoria Științei (DIS) din cadrul Comitetului Român de Istoria și Filosofia Științei și Tehnicii (CRIFST) și este implicat activ în cercetarea istorică și în organizarea de conferințe științifice naționale și internaționale. Distins cu Diploma de Merit Științific acordată de CRIFST, acesta este și director executiv al Institutului de Studii și Analize Politico-Militare și de Securitate (ISIAS), unde coordonează proiecte de cercetare strategică și analiză privind riscurile și amenințările contemporane.



Lasă un răspuns